



Содержание документации
Входящие и эл. почта
База знаний
Задачи
Файлы
Аналитика
Аккаунт и оплата
OAuth для разработчиков AI-приложений
Обновлено
Эта страница для тех, кто создаёт AI-приложение или MCP-клиент. Если вы только подключаете своё приложение, читайте Подключение AI-агента через MCP.
MCP-сервер HRC pagalba использует OAuth 2.1 с динамической регистрацией клиента (RFC 7591) и PKCE. Секрета клиента нет (token_endpoint_auth_method: none).
Обнаружение
Вызов без токена получает 401 со ссылкой на описание ресурса:
curl -s -i https://mcp.hrc.lt/mcp -H "Content-Type: application/json" \
  -d '{"jsonrpc":"2.0","id":1,"method":"ping"}' | grep -i www-authenticate
# WWW-Authenticate: Bearer resource_metadata=
#   "https://mcp.hrc.lt/.well-known/oauth-protected-resource/mcp"

curl -s https://mcp.hrc.lt/.well-known/oauth-protected-resource/mcp
curl -s https://mcp.hrc.lt/.well-known/oauth-authorization-server
Регистрация клиента
От 1 до 20 redirect_uris: https, http только на localhost, 127.0.0.1 или [::1], или собственная схема приложения (например cursor://...).
curl -s https://mcp.hrc.lt/oauth/register \
  -H "Content-Type: application/json" \
  -d '{
    "client_name": "My AI app",
    "redirect_uris": ["https://app.example.com/oauth/callback"]
  }'
# 201 {"client_id":"...","token_endpoint_auth_method":"none",
#   "grant_types":["authorization_code","refresh_token"], ...}
Авторизация с PKCE
Направьте пользователя на адрес авторизации с code_challenge_method=S256:
https://mcp.hrc.lt/oauth/authorize
  ?response_type=code
  &client_id=CLIENT_ID
  &redirect_uri=https%3A%2F%2Fapp.example.com%2Foauth%2Fcallback
  &code_challenge=BASE64URL_SHA256_OF_VERIFIER
  &code_challenge_method=S256
  &state=RANDOM_STATE
  &resource=https%3A%2F%2Fmcp.hrc.lt%2Fmcp
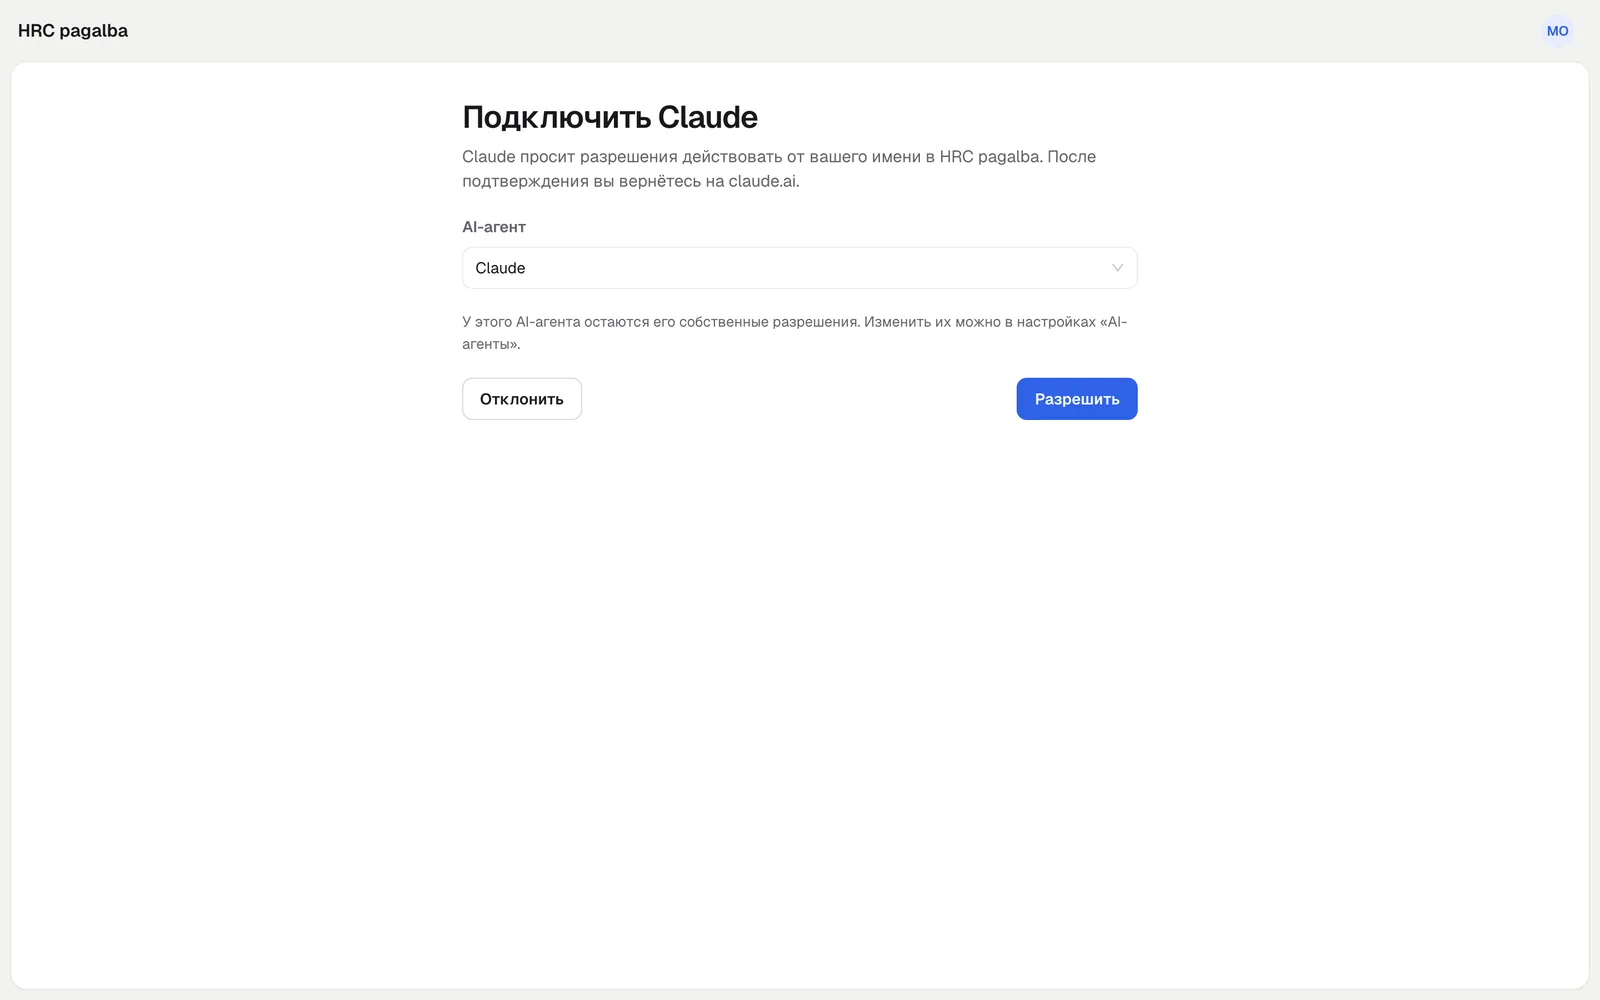
Пользователь входит в https://app.hrc.lt и в окне согласия выбирает существующего AI-агента или создаёт нового (по умолчанию с набором «Каждый день»), затем нажимает «Разрешить». Запрос действует 10 минут, полученный код 5 минут и только один раз.
Токены
Токен доступа (hrc_oat_...) действует 1 час, затем обновите его с помощью refresh_token. После обновления старый токен доступа сразу перестаёт работать.
curl -s https://mcp.hrc.lt/oauth/token \
  -d grant_type=authorization_code \
  -d code=CODE \
  -d client_id=CLIENT_ID \
  -d code_verifier=VERIFIER \
  -d redirect_uri=https://app.example.com/oauth/callback
# {"access_token":"hrc_oat_...","token_type":"Bearer","expires_in":3600,
#   "refresh_token":"...","scope":"hrc"}

curl -s https://mcp.hrc.lt/oauth/token \
  -d grant_type=refresh_token \
  -d refresh_token=REFRESH_TOKEN \
  -d client_id=CLIENT_ID
Вызов MCP
curl -s https://mcp.hrc.lt/mcp \
  -H "Authorization: Bearer $TOKEN" \
  -H "Content-Type: application/json" \
  -d '{"jsonrpc":"2.0","id":1,"method":"tools/call",
    "params":{"name":"whoami","arguments":{}}}'
Ошибки
- Регистрация:
invalid_redirect_uri,invalid_client_metadata. - Токен:
invalid_request,invalid_grant,invalid_client,unsupported_grant_type,invalid_target. - Неизвестный
client_idили незарегистрированныйredirect_uriпри авторизации показывает страницу ошибки, без перенаправления.
Не нашли ответа? Напишите нам